|
커피향이 나는 *NIX
커피닉스
시스템/네트웍/보안을 다루는 곳
|
|
|
|
| 이전 주제 보기 :: 다음 주제 보기 |
| 글쓴이 |
메시지 |
truefeel
카페 관리자
가입: 2003년 7월 24일
올린 글: 1277
위치: 대한민국
|
 올려짐: 2003.9.26 금, 12:37 pm 주제: smb.exe 이름의 MSN바이러스 확산, 파일 수락 NO |
 |
|
작년에도 이맘때 비슷한 류의 웜이 돌지 않았나요. 기억이 가물가물..
리눅스에서 MSN하니 안심 ^^
메신저로 오는 smb.exe, notepad.exe, msnvc.exe, admagic.exe, ux.exe 은 수락하지 마세요.
---------------------------------------------------------------------------------------
출처 : 머니투데이 http://www.moneytoday.co.kr/view/2003/09/26/day2003092610242476253.html
2003-09-26
| 인용: |
"수상한 파일은 절대 열지 마세요"
MSN메신저를 타고 바이러스가 기승을 부려 메신저 사용자들에게 주의가 요구된다. 메신저상에 나타나는 수상한 파일은 절대 열어서는 안된다.
하우리(대표 권석철)는 26일 MSN메신저로 전파되는 신종 Worm.Win32.Smbmsn.163840 이 국내에서 급속하게 확산됨에 따라 메신저 사용자들의 주의를 당부했다.
Worm.Win32.Smbmsn.163840 은 이날 국내에서 처음 발견됐으며 오전 9시 전후로 국내 사용자들 사이에 급속하게 확산중이다.
국내 MSN 메신저 사용자규모를 고려하다면, 국내 감염자 수는 사당 수에 이를 것으로 추정된다.
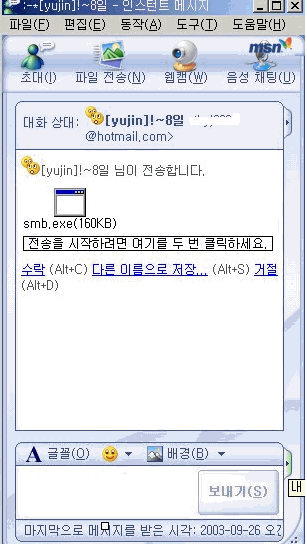
이 웜은 감염된 사용자의 메신저 대화상대에 등록된 모든 주소로 아래와 같이
‘smb.exe(163840 바이트)’ 라는 파일을 전송하며 이 때 파일 전송을 수락하고 실행하면 감염되어 동일한 방법으로 계속 전파된다.
이외도 'notepad.exe/ msnvc.exe /admagic. exe./ ux.exe' 파일도 발견됐다.
하우리 권석철 대표이사는"smb.exe 파일 전송 메세지를 받더라도 파일 전송을 수락하지 않고 창을 닫으면 감
염되지 않으므로 조금만 주의를 기울이면 예방이 가능하다"며 "메신저로 전송되는 수상한 파일은 실행시키지 말고 백신을 업데이트 해 예방할 수 있도록 각별한 주의가 필요하다"도 덧붙였다.
이 웜은 하우리의 9월 26일자 바이로봇 엔진으로 진단/치료 가능하다.
|
|
|
| 위로 |
|
 |
|
|
새로운 주제를 올릴 수 있습니다
답글을 올릴 수 있습니다
주제를 수정할 수 없습니다
올린 글을 삭제할 수 없습니다
투표를 할 수 없습니다
|
Powered by phpBB © 2001, 2005 phpBB Group
|
 FAQ
 검색
 멤버리스트
 사용자 그룹
 사용자 등록하기
 개인 정보
 비공개 메시지를 확인하려면 로그인하십시오
 로그인
 가입없이 누구나 글을 쓸 수 있습니다. 공지사항에 대한 댓글까지도..

 BBS >>
설치, 운영 Q&A |
네트웍, 보안 Q&A |
일반 Q&A ||
정보마당 |
AWS ||
자유게시판 |
구인구직 ||
공지사항 |
의견제시